Welche Sicherheitsfragen Unternehmen vor der Beauftragung externer IT-Dienstleister klären sollten
Externe Dienstleister werden schnell Teil der eigenen IT
Cloudanbieter, Softwareunternehmen, Hostingprovider, IT-Support und externe Administratoren gehören für viele Unternehmen zum normalen Arbeitsalltag.
Dabei können externe Anbieter weitreichenden Zugriff erhalten: auf personenbezogene Daten, interne Dokumente, Benutzerkonten, Anwendungen oder sogar zentrale Teile der IT-Infrastruktur. Damit entsteht gleichzeitig eine Abhängigkeit. Eine Sicherheitslücke oder ein Ausfall beim Dienstleister kann sich unmittelbar auf das eigene Unternehmen auswirken. Deshalb sollte die Prüfung eines Dienstleisters nicht erst beginnen, wenn ein Sicherheitsvorfall eingetreten ist.
Nicht jeder Dienstleister braucht die gleiche Prüfung
Ein wichtiger Grundsatz lautet: Die Prüfung sollte sich am tatsächlichen Risiko orientieren. Ein Anbieter, der eine wenig kritische Anwendung ohne Zugriff auf sensible Informationen bereitstellt, muss nicht zwangsläufig genauso intensiv geprüft werden wie ein IT-Dienstleister, der mit administrativen Berechtigungen auf zentrale Unternehmenssysteme zugreifen kann.
Vor einer vertieften Sicherheitsprüfung sollte deshalb zunächst geklärt werden:
Anhand dieser Informationen lässt sich bestimmen, wie umfangreich die weitere Prüfung sein sollte.
Was sollte vor der Beauftragung geprüft werden?
Welche Sicherheitsanforderungen erforderlich sind, hängt vom jeweiligen Dienstleister ab. Trotzdem gibt es einige Bereiche, die Unternehmen bei einer Prüfung regelmäßig betrachten sollten.
Zugriffe und Berechtigungen
Zunächst sollte klar sein, worauf der Dienstleister überhaupt zugreifen kann. Benötigt ein externer IT-Support lediglich Zugriff auf eine bestimmte Anwendung oder erhält er administrative Rechte für ganze Systeme?
Berechtigungen sollten sich auf das beschränken, was für die vereinbarte Leistung tatsächlich erforderlich ist. Ebenso sollte geregelt sein, wie Zugänge eingerichtet, überprüft und nach Ende der Zusammenarbeit wieder deaktiviert werden. Besondere Aufmerksamkeit verdienen Fernwartungs- und Administrationszugänge. Auch das BSI berücksichtigt Fernwartung durch Dritte und die Vertragsgestaltung mit Outsourcing- und Cloud-Dienstleistern ausdrücklich in seinem IT-Grundschutz. BSI
Authentifizierung
Je weitreichender ein externer Zugriff ist, desto wichtiger ist eine angemessene Absicherung der Benutzerkonten. Unternehmen sollten deshalb beispielsweise prüfen, ob individuelle Benutzerkonten verwendet werden, wie die Authentifizierung erfolgt und ob eine Mehrfaktorauthentifizierung für relevante externe Zugriffe vorgesehen ist. Auch sollte nachvollziehbar sein, welche Person beziehungsweise welches Konto welche Aktionen durchgeführt hat.
Verschlüsselung und Datenübertragung
Werden Daten zwischen Unternehmen und Dienstleister übertragen, sollte geklärt werden, wie diese Übertragung geschützt wird. Das gilt ebenso für gespeicherte Informationen. Welche konkreten Maßnahmen erforderlich sind, hängt wiederum von Art und Schutzbedarf der verarbeiteten Informationen ab.
Bei personenbezogenen Daten nennt art. 32 RODO die Verschlüsselung ausdrücklich als eine mögliche technische Schutzmaßnahme. Die Vorschrift verlangt insgesamt ein dem jeweiligen Risiko angemessenes Schutzniveau.
Sicherheitsvorfälle
Ein Sicherheitsvorfall beim Dienstleister kann schnell auch zum Problem des Auftraggebers werden. Deshalb sollte bereits vorher geklärt sein:
Wann informiert uns der Dienstleister? Wer informiert wen? Welche Informationen erhalten wir? Und wie erreichen wir den Anbieter im Ernstfall?
Werden personenbezogene Daten im Auftrag verarbeitet, muss ein Auftragsverarbeiter den Verantwortlichen nach Art. 28 DSGVO bei der Erfüllung bestimmter datenschutzrechtlicher Pflichten unterstützen. Die konkreten Abläufe sollten deshalb nicht erst während eines Vorfalls geklärt werden.
Ein Zertifikat ist hilfreich, aber nicht automatisch die ganze Prüfung
Anbieter verweisen häufig auf Zertifizierungen, insbesondere nach ISO/IEC 2700. Solche Nachweise können bei der Sicherheitsbewertung sehr hilfreich sein. Trotzdem sollte ein Unternehmen nicht allein prüfen, ob ein Zertifikat existiert.
Ebenso wichtig ist die Frage: Was genau wurde eigentlich zertifiziert?
Der sogenannte Geltungsbereich kann sich beispielsweise nur auf bestimmte Standorte, Systeme, Gesellschaften oder Dienstleistungen beziehen. Ein Zertifikat hilft wenig, wenn die konkret bezogene Dienstleistung davon gar nicht erfasst wird. Deshalb sollten Unternehmen zumindest prüfen, ob der ausgewiesene Geltungsbereich zur tatsächlich genutzten Leistung passt.
Datenschutzprüfung und Sicherheitsprüfung sind nicht dasselbe
Verarbeitet ein Dienstleister personenbezogene Daten im Auftrag des Unternehmens, kommt zusätzlich die DSGVO ins Spiel. Nach Art. 28 Abs. 1 DSGVO dürfen Verantwortliche nur mit Auftragsverarbeitern zusammenarbeiten, die hinreichende Garantien dafür bieten, dass geeignete technische und organisatorische Maßnahmen umgesetzt werden. Dazu werden in der Praxis häufig die technischen und organisatorischen Maßnahmen, kurz TOM, des Anbieters geprüft.
Eine TOM-Prüfung aus Datenschutzsicht und eine umfassendere informationssicherheitsbezogene Dienstleisterprüfung verfolgen jedoch nicht vollständig denselben Zweck. Bei der Informationssicherheit können beispielsweise zusätzlich die Verfügbarkeit einer geschäftskritischen Leistung, Fernzugriffe, Abhängigkeiten, Sicherheitsvorfälle, Wiederanlaufmöglichkeiten oder ein möglicher Anbieterwechsel relevant werden.
Unternehmen sollten deshalb prüfen, welche Fachbereiche beteiligt werden müssen. Je nach Dienstleister können das insbesondere Datenschutz, Informationssicherheit, IT, Einkauf, Recht und der zuständige Fachbereich sein.
Sicherheitsanforderungen gehören in den Vertrag
Eine Prüfung vor Vertragsschluss ist wenig wert, wenn wichtige Sicherheitsanforderungen anschließend nur mündlich besprochen wurden. Relevante Anforderungen sollten deshalb nachvollziehbar vereinbart werden.
Je nach Dienstleistung können beispielsweise Regelungen erforderlich sein zu:
Welche Anforderungen tatsächlich erforderlich sind, hängt von der Kritikalität und dem konkreten Leistungsumfang ab.
Unterauftragnehmer nicht vergessen
Nicht immer erbringt der Vertragspartner sämtliche Leistungen selbst. Cloud-, Hosting- und SaaS-Anbieter greifen häufig auf weitere Unternehmen zurück. Dadurch kann eine ganze Dienstleisterkette entstehen. Unternehmen sollten deshalb wissen, welche wesentlichen Abhängigkeiten bestehen und welche weiteren Anbieter an der Leistung beteiligt sind.
Bei einer Auftragsverarbeitung enthält bereits Art. 28 DSGVO konkrete Vorgaben zur Einbindung weiterer Auftragsverarbeiter. Der Auftragsverarbeiter darf weitere Auftragsverarbeiter grundsätzlich nicht ohne die vorgesehene vorherige Genehmigung des Verantwortlichen einsetzen.
Aus Sicht der Informationssicherheit kann darüber hinaus relevant sein, welche Auswirkungen ein Ausfall oder Sicherheitsproblem innerhalb dieser Lieferkette auf die eigene Leistung hätte.
Nach Vertragsschluss ist die Prüfung nicht vorbei
Ein häufiger Fehler besteht darin, einen Dienstleister bei der Auswahl einmal zu prüfen und die Unterlagen anschließend jahrelang unverändert abzulegen. In der Zwischenzeit können sich jedoch Systeme, Unterauftragnehmer, Zertifizierungen, Sicherheitsmaßnahmen oder der Leistungsumfang verändern.
Deshalb sollte bereits bei der Einstufung des Dienstleisters festgelegt werden, ob und in welchen Abständen eine erneute Prüfung erforderlich ist.
Bei besonders kritischen Dienstleistern kann die Überprüfung intensiver ausfallen als bei Anbietern mit geringem Risiko.
art. 32 RODO enthält für die Sicherheit personenbezogener Daten ebenfalls den Gedanken der laufenden Überprüfung: Vorgesehen ist ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit der getroffenen Sicherheitsmaßnahmen.
Was passiert, wenn der Dienstleister ausfällt?
Gerade bei wichtigen IT-Dienstleistungen sollte eine weitere Frage nicht fehlen: Was machen wir eigentlich, wenn dieser Anbieter morgen nicht mehr verfügbar ist?
Bei einem geschäftskritischen Dienstleister kann ein längerer Ausfall erhebliche Auswirkungen haben. Unternehmen sollten deshalb abhängig von der Kritikalität beispielsweise klären:
Das BSI berücksichtigt sowohl die Aufrechterhaltung der Informationssicherheit im laufenden Outsourcing-Betrieb als auch die Notfallvorsorge für ausgelagerte Komponenten in seinem IT-Grundschutz.
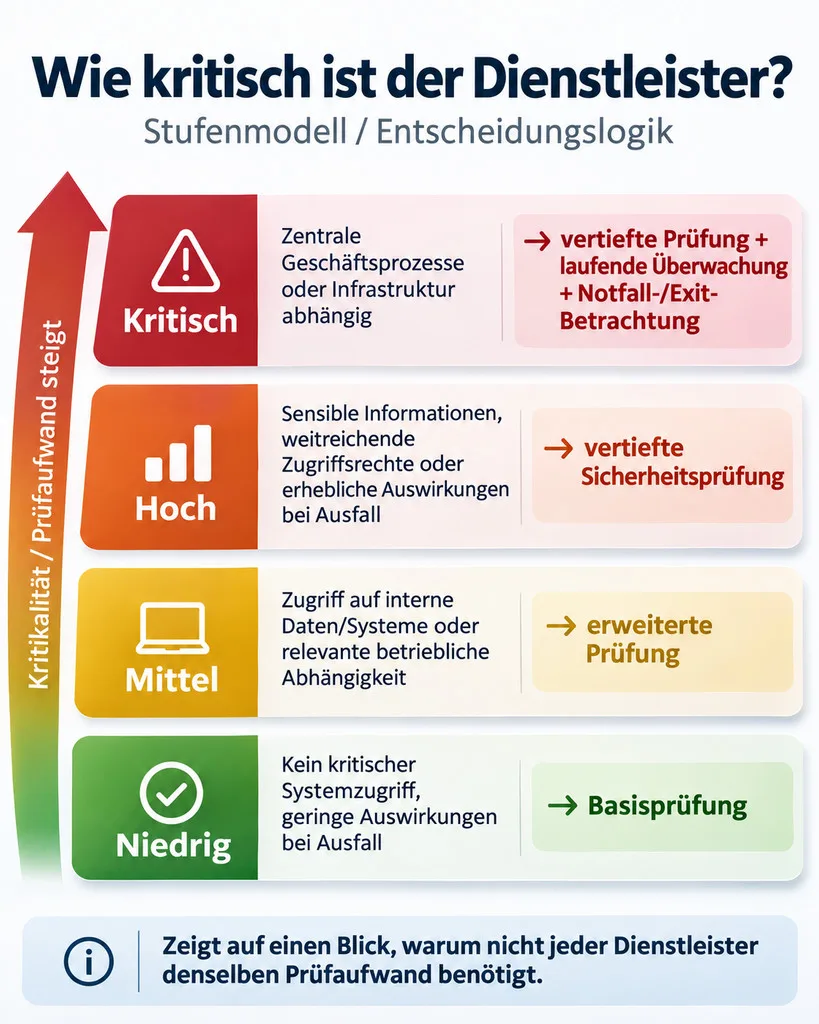
Ein praktikabler Prozess beginnt mit der Kritikalität
Unternehmen mit zahlreichen Dienstleistern können nicht jeden Anbieter mit derselben Tiefe prüfen. Ein praktikabler Prozess beginnt deshalb mit einer Kritikalitätsbewertung.
Beispielsweise kann zunächst zwischen Dienstleistern mit niedrigem, mittlerem, hohem und sehr hohem beziehungsweise kritischem Risiko unterschieden werden. Die konkrete Methodik und Einstufung sollte zur Informationssicherheitsorganisation des Unternehmens passen.
Aus dieser Einstufung können anschließend unterschiedliche Prüfverfahren entstehen.
Ein wenig kritischer Anbieter benötigt möglicherweise nur einen standardisierten Basischeck. Bei einem Dienstleister mit administrativem Systemzugriff oder einer geschäftskritischen Cloudleistung können dagegen zusätzliche Nachweise und eine vertiefte Prüfung erforderlich sein.
So konzentriert sich der Prüfaufwand dort, wo ein Sicherheitsproblem tatsächlich erhebliche Folgen für das Unternehmen haben könnte.
Podsumowanie
Externe IT-Dienstleister können tief in die eigenen Geschäftsprozesse und IT-Systeme eingebunden sein. Ihre Sicherheitsmaßnahmen können deshalb unmittelbar Einfluss auf die Informationssicherheit des beauftragenden Unternehmens haben.
Eine sinnvolle Dienstleisterprüfung beginnt mit der Frage, wie kritisch die Leistung tatsächlich ist. Daraus ergibt sich, welche Nachweise erforderlich sind und wie intensiv Zugriffe, Sicherheitsmaßnahmen, Vertragsregelungen und Notfallprozesse geprüft werden sollten.
Die Prüfung sollte außerdem nicht mit der Vertragsunterzeichnung enden. Gerade bei wichtigen Dienstleistern müssen Änderungen, Zugriffsrechte und Sicherheitsnachweise auch während der Zusammenarbeit im Blick behalten werden.
FAQ
Müssen Unternehmen externe IT-Dienstleister vor der Beauftragung prüfen?
Eine Sicherheitsprüfung ist insbesondere dann relevant, wenn ein Dienstleister Zugriff auf Unternehmenssysteme, Netze oder schützenswerte Daten erhält. Werden personenbezogene Daten im Auftrag verarbeitet, verlangt Art. 28 DSGVO zudem hinreichende Garantien für geeignete technische und organisatorische Maßnahmen.
Müssen alle Dienstleister gleich umfangreich geprüft werden?
Nein. Die Prüftiefe sollte sich nach dem jeweiligen Risiko richten. Entscheidend ist unter anderem, welche Systeme und Informationen betroffen sind, welche Zugriffsrechte bestehen und wie abhängig das Unternehmen von der Leistung ist.
Reicht ein ISO-27001-Zertifikat als Nachweis aus?
Ein Zertifikat kann ein wichtiger Nachweis sein, sollte aber nicht ungeprüft übernommen werden. Insbesondere sollte kontrolliert werden, ob sein Geltungsbereich tatsächlich die für das Unternehmen relevante Leistung umfasst.
Was sollte bei externen Zugriffen geprüft werden?
Unternehmen sollten unter anderem klären, wer Zugriff erhält, welche Berechtigungen notwendig sind, wie die Authentifizierung erfolgt und wie Zugänge nach Ende der Tätigkeit wieder entzogen werden.
Ist die Prüfung nach Vertragsschluss abgeschlossen?
Nein. Sicherheitsmaßnahmen und Zugriffsrechte können sich verändern. Auch art. 32 RODO sieht bei der Verarbeitung personenbezogener Daten eine regelmäßige Überprüfung und Bewertung der Wirksamkeit der Sicherheitsmaßnahmen vor.
Was sollte für einen Ausfall des Dienstleisters geregelt sein?
Bei kritischen Dienstleistungen sollten Unternehmen beispielsweise Eskalationswege, Ansprechpartner, Wiederanlaufanforderungen und mögliche Alternativen kennen. Auch der geordnete Wechsel oder die Beendigung der Dienstleistung sollte berücksichtigt werden.