Dlaczego okresy usuwania danych są także czynnikiem bezpieczeństwa: 600 000 rekordów dotkniętych po cyberataku
Cyberatak – i nagle dane sprzed dziesięcioleci stają się problemem
16 września 2026 r. Uniwersytet Ludwiga i Maksymiliana w Monachium wykrył nieuprawniony atak na jeden ze swoich systemów IT. Dopiero kilka dni później okazało się, jak duży jest zasób danych objętych incydentem. Według ustaleń kryminalistycznych LMU z 28 września 2026 r. atak objął cały zasób danych systemu rekrutacji. LMU szacuje, że chodzi o około 600 000 rekordów obecnych i byłych studentów. Zawarte w nich dane immatrykulacyjne sięgają częściowo około 50 lat wstecz.
Ten przypadek pokazuje więc nie tylko, jakie skutki może mieć cyberatak. Zwraca też uwagę na pytanie, które w codziennej ochronie danych łatwo schodzi na dalszy plan:
Jakie dane osobowe właściwie nadal znajdują się w naszych systemach i czy naprawdę ich potrzebujemy?
Jakich danych to dotyczy?
Według informacji LMU zasób danych obejmuje około 600 000 rekordów obecnych i byłych studentów. W zależności od okresu zawierają one m.in. dane identyfikacyjne i kontaktowe, informacje o przebiegu studiów, a częściowo także dane bankowe, numery ubezpieczenia zdrowotnego lub numery BAföG. W pojedynczych przypadkach mogą być również objęte informacje o przyczynach urlopu dziekańskiego, a tym samym potencjalnie szczególnie chronione dane w rozumieniu art. 9 RODO.
Według LMU incydent nie objął haseł, informacji o egzaminach ani konkretnych treści studiów i indywidualnych wyników. Według opublikowanego stanu nie było przesłanek wskazujących, że dane zostały opublikowane lub wykorzystane w niewłaściwy sposób.
Dlaczego w ogóle przechowywano dane z około 50 lat?
Do LMU wyjaśnia w swoich informacjach o incydencie ochrony danych, że niektóre informacje o studiach są potrzebne długoterminowo, na przykład jako późniejsze potwierdzenie dla ubezpieczenia emerytalnego. Według własnych informacji uczelnia kieruje się więc typowym dla szkolnictwa wyższego okresem przechowywania wynoszącym około 50 lat. Długo przechowywane dane nie są bowiem automatycznie przechowywane niezgodnie z prawem.
To nie wiek rekordu decyduje o tym, czy musi on zostać usunięty. Decydujące jest to, czy nadal istnieje podstawa do jego przechowywania. Firmy powinny więc umieć odpowiedzieć w odniesieniu do własnych zasobów danych: Dlaczego wciąż potrzebujemy tych danych i jak długo?
RODO nie przewiduje jednolitego okresu usuwania danych
RODO nie zawiera ogólnego okresu usuwania danych w rodzaju „dane osobowe należy usunąć po pięciu lub dziesięciu latach”. Art. 5 ust. 1 lit. e RODO zawiera natomiast zasadę ograniczenia przechowywania. Dane osobowe mogą być co do zasady przechowywane w formie umożliwiającej identyfikację osób, których dotyczą, jedynie tak długo, jak jest to niezbędne do celów przetwarzania.
Odpowiedni okres usuwania zależy od danych, o które chodzi. Niektóre dokumenty muszą być przechowywane przez lata ze względu na wymogi prawne. Inne dane osobowe mogą być potrzebne tylko na czas trwania umowy lub konkretnej sprawy. A jeszcze inne dane dawno straciły swój pierwotny cel. Decydujące nie jest więc to, ile lat ma rekord, lecz to, czy dla jego dalszego przechowywania nadal istnieje dopuszczalny cel lub obowiązek przechowywania.
Dlaczego usuwanie danych jest także środkiem bezpieczeństwa
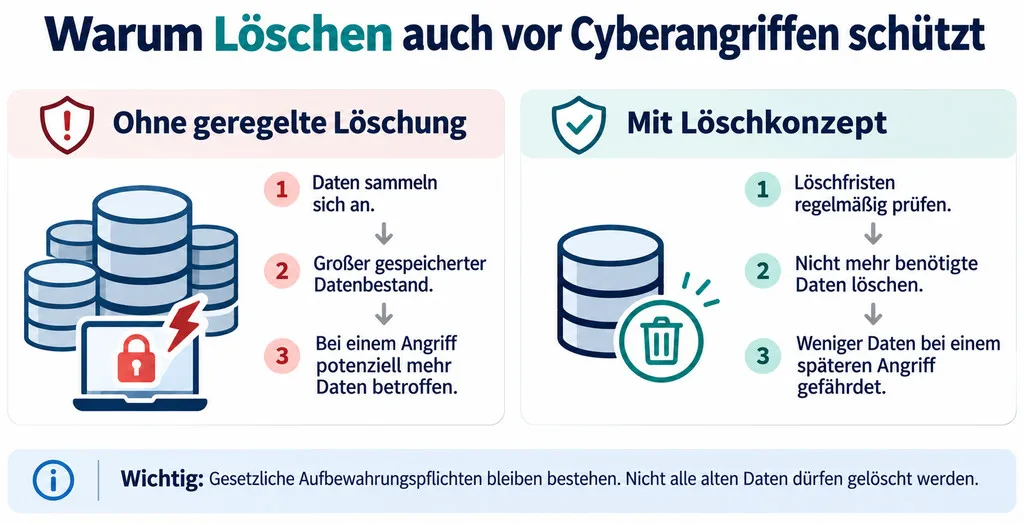
Okresy usuwania danych są często postrzegane wyłącznie jako obowiązek wynikający z ochrony danych. Przypadek LMU pokazuje jednak jeszcze jeden aspekt. Każdy rekord danych osobowych, który nadal jest przechowywany w systemie, może co do zasady zostać objęty incydentem bezpieczeństwa.
Nie oznacza to, że dane można usuwać wyłącznie z obawy przed cyberatakami, jeśli istnieje ustawowy obowiązek ich przechowywania. Z drugiej strony firmy nie powinny jednak przechowywać danych osobowych bez ograniczeń tylko dlatego, że miejsce na dane jest tanie albo informacje „może kiedyś jeszcze się przydadzą”.
Konsekwentnie wdrożona koncepcja usuwania danych ogranicza ich zasób do tego, co faktycznie jest jeszcze potrzebne. W sytuacji kryzysowej może to mieć ogromne znaczenie: to, co zostało zgodnie z prawem usunięte i nie znajduje się już w zaatakowanym systemie, nie może z niego wyciec przy późniejszym cyberataku. Związek ten wynika z zasady ograniczenia przechowywania zgodnie z Art. 5 ust. 1 lit. e RODO oraz z wymogów dotyczących bezpieczeństwa przetwarzania zgodnie z art. 32 RODO.
Stare zasoby danych szybko znikają z pola widzenia
Szczególnie istotne są przy tym systemy, które rozrastały się latami. Wprowadza się nowy system, dane są migrowane, a stary system na wszelki wypadek pozostaje. Były klient od dawna nie jest aktywny, ale jego dane nadal znajdują się w CRM. Dokumenty aplikacyjne wciąż leżą w starych folderach. Skrzynki e-mail byłych pracowników są przechowywane latami.
Takie zasoby często w ogóle nie rzucają się w oczy w codziennej pracy. W razie incydentu bezpieczeństwa mogą jednak nagle stać się istotne.
Dlatego nie wystarczy raz określić okresy usuwania w tabeli. Firmy powinny także sprawdzić, czy zaplanowane usunięcia są rzeczywiście realizowane technicznie i czy istnieją stare zasoby, za które nikt już nie odpowiada.
Co firmy powinny teraz sprawdzić
Ten incydent to dobra okazja, by spojrzeć na własne zasoby danych z innej perspektywy. Pomocnych może być kilka prostych pytań:
Szczególnie ważny jest ostatni punkt. Koncepcja usuwania danych, która zostanie raz opracowana, a potem nikt do niej nie wraca, w praktyce niewiele daje.
Systemy się zmieniają, dochodzą nowe czynności przetwarzania, a wymogi prawne mogą ulec zmianie. Okresy usuwania danych należy więc regularnie weryfikować i w razie potrzeby dostosowywać.
Incydent pokazuje także, jak ważny jest przygotowany proces postępowania w sytuacjach kryzysowych
Po pierwszych oznakach ataku uczelnia – według własnych informacji z 19 września 2026 r. – odizolowała zaatakowany serwer od sieci. Inne systemy zostały zapobiegawczo wyłączone i sprawdzone. Ponadto zaangażowano informatyków śledczych, ekspertów ds. bezpieczeństwa oraz właściwe organy ścigania i nadzorcze. Rozszerzono też monitorowanie bezpieczeństwa.
LMU poinformowała ponadto zgodnie z art. 34 RODO o incydencie ochrony danych i opublikowała wskazówki dla potencjalnie poszkodowanych osób. Zaleca w nich m.in. szczególną ostrożność wobec podejrzanych e-maili, telefonów lub wiadomości powołujących się na uczelnię.
W przypadku naruszenia ochrony danych liczy się nie tylko reakcja techniczna.
Firmy powinny z wyprzedzeniem ustalić, kto jest angażowany w razie incydentu bezpieczeństwa, jak zabezpiecza się objęte nim systemy, kto przeprowadza ocenę z punktu widzenia ochrony danych oraz kiedy konieczne jest zgłoszenie do organu nadzorczego lub zawiadomienie osób, których dane dotyczą.
Podsumowanie
Cyberatak na LMU w Monachium dobitnie pokazuje, jak duży może okazać się zasób danych objętych incydentem, gdy system zawiera informacje z wielu lat. Nie oznacza to jednak, że stare dane były automatycznie przechowywane niezgodnie z prawem. Decydujące jest to, czy dla ich dalszego przechowywania nadal istnieje zrozumiały cel lub podstawa prawna.
Dlatego firmom opłaca się regularnie przyglądać własnym zasobom danych:
Sprawnie działająca koncepcja usuwania danych spełnia więc nie tylko zadanie wynikające z ochrony danych. Jednocześnie może pomóc ograniczyć ilość danych osobowych, które w ogóle mogą zostać objęte późniejszym incydentem bezpieczeństwa.
Zasoby danych i okresy usuwania pod kontrolą
Wspieramy Państwa w ustalaniu okresów usuwania danych, przeglądzie istniejących zasobów danych i tworzeniu praktycznej koncepcji usuwania.
FAQ
Jakich danych dotyczy cyberatak na LMU w Monachium?
W zależności od rekordu dotyczy to m.in. danych identyfikacyjnych i kontaktowych, częściowo danych bankowych oraz informacji o przebiegu studiów. W pojedynczych przypadkach mogą być również objęte numery ubezpieczenia zdrowotnego lub numery BAföG oraz informacje o przyczynach urlopu dziekańskiego.
Dlaczego LMU przechowywała dane z okresu około 50 lat?
Według LMU niektóre informacje o studiach są potrzebne długoterminowo, na przykład jako potwierdzenie dla ubezpieczenia emerytalnego lub do ustalenia liczby semestrów studiów. Uczelnia kieruje się przy tym – jak podaje – typowym dla szkolnictwa wyższego okresem przechowywania wynoszącym około 50 lat.
Czy zgodnie z RODO dane osobowe muszą kiedyś zostać usunięte?
Co do zasady danych osobowych nie wolno przechowywać dłużej, niż jest to niezbędne do danego celu. To, jak długo dane są faktycznie potrzebne, zależy jednak od celu przetwarzania i ewentualnych ustawowych obowiązków przechowywania.
Co daje koncepcja usuwania danych w przypadku cyberataków?
Koncepcja usuwania danych może zapobiec temu, by dane osobowe bez powodu pozostawały na stałe w systemach. Danych, które zostały zgodnie z prawem usunięte, nie da się też wykraść przy późniejszym ataku na dany system.
Jakie wnioski powinny firmy wyciągnąć z cyberataku na LMU w Monachium dla swojej praktyki?
Firmy powinny wiedzieć, jakie dane osobowe przechowują, dlaczego wciąż ich potrzebują i kiedy można je usunąć. Szczególnie ważne jest regularne sprawdzanie starych zasobów danych i systemów, które rozrastały się latami.